Ευρωπαϊκή Επιτροπή: Κυβερνοεπίθεση έθεσε εκτός λειτουργίας κρίσιμα συστήματα μισθοδοσίας και προσωπικών δεδομένων
Στο στόχαστρο χάκερ βρέθηκε η Κομισιόν, με την υπηρεσία CERT-EU να εντοπίζει χρήση εργαλείων τεχνητής νοημοσύνης για τον εντοπισμό ευπαθειών στα συστήματα.
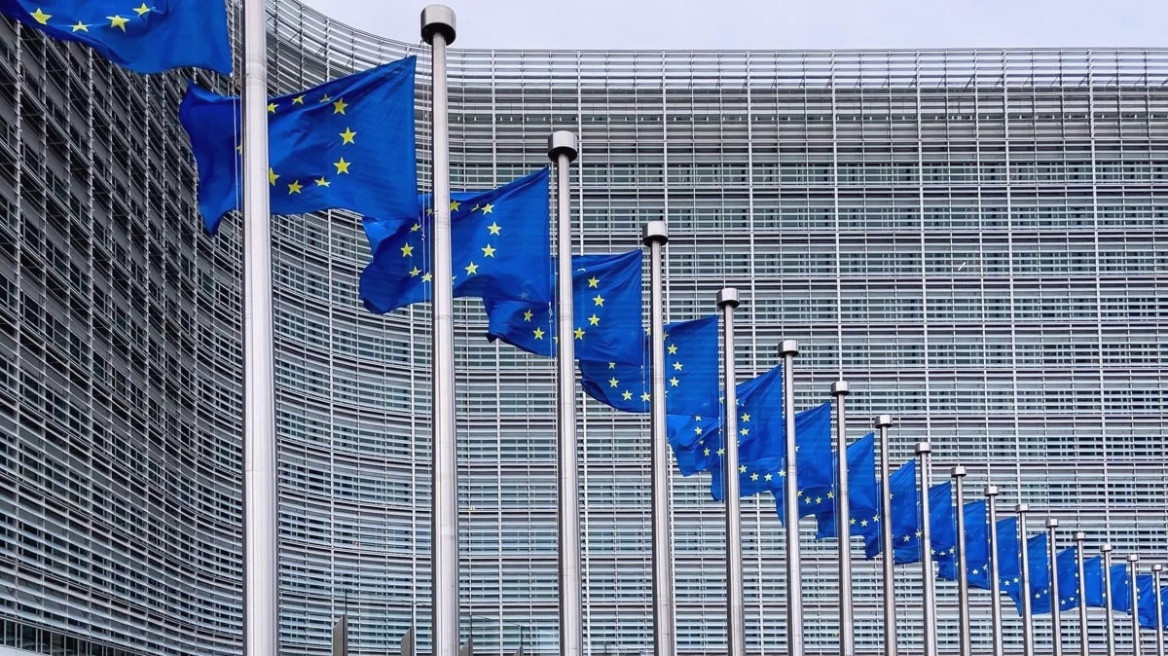
Σοβαρά προβλήματα αντιμετωπίζει η Ευρωπαϊκή Επιτροπή, καθώς η πρόσφατη κυβερνοεπίθεση που δέχθηκε τα πληροφοριακά της συστήματα συνεχίζει να προκαλεί αναστάτωση στους κόλπους της. Σύμφωνα με αποκαλυπτικό ρεπορτάζ του Politico, η παραβίαση ενδέχεται να έθεσε σε κίνδυνο τεράστιο όγκο προσωπικών δεδομένων, ενώ υπάλληλοι παραμένουν για μέρες χωρίς τη δυνατότητα καταχώρισης στοιχείων για τη μισθοδοσία και τις άδειές τους.

Όπως επισημαίνεται, η επίθεση μετρά ήδη περισσότερες από 10 ημέρες, επηρεάζοντας άμεσα το Sysper, την πλατφόρμα ανθρώπινου δυναμικού, και το MyPMO, το σύστημα αποζημίωσης ιατρικών δαπανών. Παρά τις προσπάθειες αποκατάστασης, το Sysper παρουσίασε εκ νέου προσωρινή διακοπή λειτουργίας την Τετάρτη. Η υπηρεσία κυβερνοασφάλειας των θεσμικών οργάνων της ΕΕ, CERT-EU, εντόπισε ότι διεθνείς χάκερ χρησιμοποίησαν το ARTEX, ένα δημόσια διαθέσιμο εργαλείο τεχνητής νοημοσύνης, για να εντοπίσουν ευπάθειες στα συστήματα της Επιτροπής.
Ο εκπρόσωπος της Επιτροπής, Τόμας Ρενιέ, επιβεβαίωσε στο Playbook ότι ελήφθησαν τα απαραίτητα προληπτικά μέτρα, με ορισμένες εφαρμογές να τίθενται εκτός λειτουργίας. Το θέμα απασχόλησε έντονα την ηγεσία της Ευρωπαϊκής Επιτροπής, με την επίτροπο Τεχνολογίας Χένα Βιρκούνεν να ενημερώνει το Σώμα των Επιτρόπων για τις κινήσεις αντιμετώπισης της κρίσης, ενώ το Συμβούλιο Εταιρικής Διαχείρισης συγκλήθηκε εκτάκτως για να δώσει εντολή για εντατικοποίηση των ελέγχων ασφαλείας. Το περιστατικό αποτελεί μέρος μιας ευρύτερης έξαρσης κυβερνοεπιθέσεων διεθνώς, που έχουν πλήξει πρόσφατα οντότητες όπως η Microsoft, η NSA και μεγάλοι οργανισμοί όπως το BBC και η Air France.