Έρευνα της Κομισιόν στην Booking για εικονικές κρατήσεις και απάτες phishing
Στο στόχαστρο των ευρωπαϊκών Αρχών η δημοφιλής πλατφόρμα για πιθανή παράβαση του Κανονισμού για τις Ψηφιακές Υπηρεσίες.
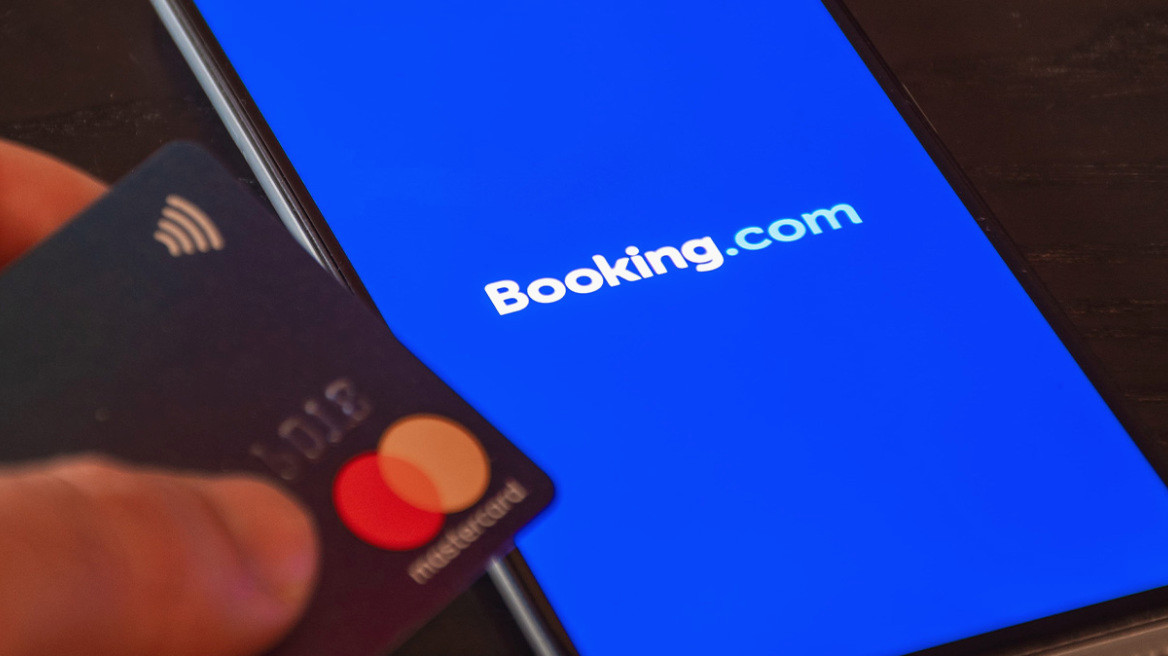
Στο επίκεντρο αυστηρής έρευνας από την Ευρωπαϊκή Επιτροπή βρίσκεται η Booking.com, καθώς οι ευρωπαϊκές Αρχές εξετάζουν αν η γνωστή πλατφόρμα κρατήσεων καταλυμάτων λαμβάνει τα απαραίτητα μέτρα για την προστασία των χρηστών από διαδικτυακές απάτες, εικονικές καταχωρίσεις και υποκλοπή προσωπικών δεδομένων.
Όπως ανακοινώθηκε την Τετάρτη, η έρευνα εστιάζει στη συμμόρφωση της εταιρείας με τις υποχρεώσεις που απορρέουν από τον Κανονισμό για τις Ψηφιακές Υπηρεσίες (Digital Services Act – DSA). Η απόφαση ελήφθη μετά από προκαταρκτική αξιολόγηση των εκθέσεων κινδύνου που υπέβαλε η Booking.com για το τρέχον έτος και την τελευταία τριετία.
Οι Αρχές επικεντρώνονται σε «φαντάσματα» καταλυμάτων που εμφανίζονται διαθέσιμα, ενώ στην πραγματικότητα δεν υφίστανται, καθώς και σε περιστατικά πλαστοπροσωπίας. Ιδιαίτερη έμφαση δίνεται στις επιθέσεις phishing, όπου επιτήδειοι χρησιμοποιούν δεδομένα κρατήσεων για να αποσπάσουν ευαίσθητες οικονομικές πληροφορίες από τους ταξιδιώτες. Παράλληλα, εξετάζεται η διαφάνεια στις πληρωμένες καταχωρίσεις που αποκτούν προνομιακή προβολή στα αποτελέσματα αναζήτησης.
Βάσει του Κανονισμού για τις Ψηφιακές Υπηρεσίες, οι μεγάλες ψηφιακές πλατφόρμες είναι υποχρεωμένες να εντοπίζουν και να περιορίζουν συστημικούς κινδύνους. Σε περίπτωση που διαπιστωθούν παραβάσεις, η νομοθεσία προβλέπει τσουχτερά πρόστιμα, τα οποία δύνανται να φτάσουν έως και το 6% του συνολικού παγκόσμιου ετήσιου κύκλου εργασιών της εταιρείας.
Εκπρόσωπος της Booking.com, που ανήκει στον όμιλο Booking Holdings, δήλωσε ότι η εταιρεία συνεργάζεται εποικοδομητικά με την Επιτροπή, τονίζοντας πως η ασφάλεια και η προστασία των προσωπικών δεδομένων των χρηστών παραμένουν κορυφαίες προτεραιότητες.