Γαλλία: Κυβερνοεπίθεση σε 350 σούπερ μάρκετ κατέστρεψε αποθέματα τροφίμων μέσω των ψυγείων
Χάκερ εκμεταλλεύτηκαν κενά ασφαλείας σε παρωχημένο λογισμικό της Danfoss, προκαλώντας αλλοίωση σε κρέατα και κατεψυγμένα προϊόντα σε μεγάλες αλυσίδες.
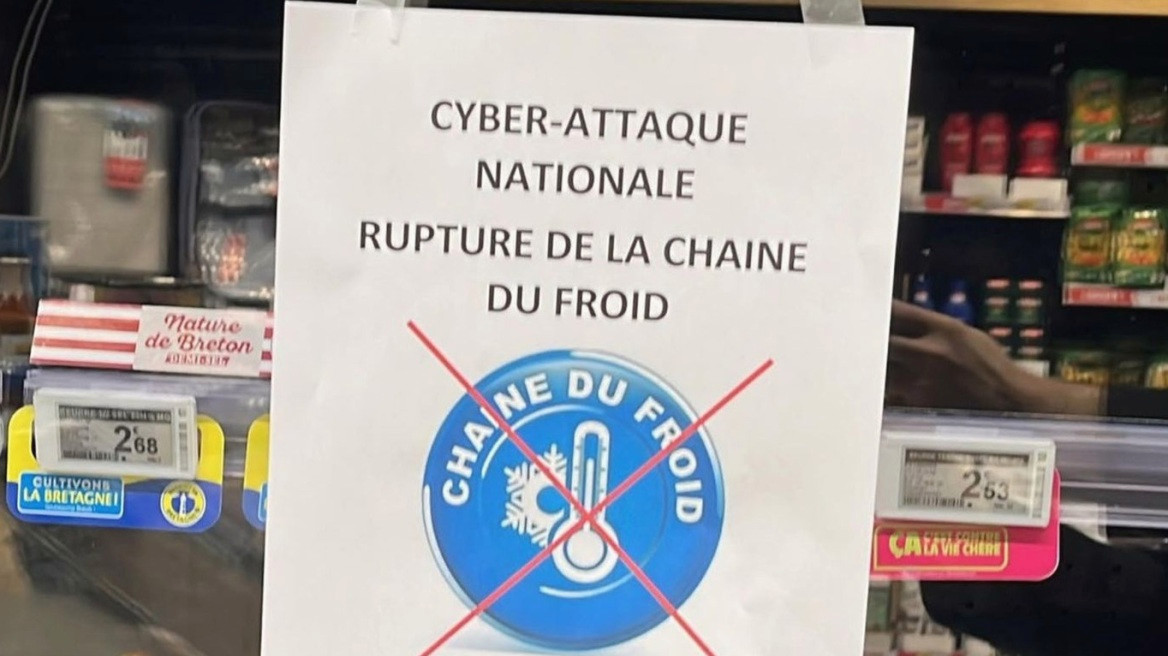
Μια πρωτοφανής κυβερνοεπίθεση στη Γαλλία έχει θέσει σε συναγερμό τις αρχές, καθώς άγνωστοι χάκερ κατάφεραν να διεισδύσουν στα ψηφιακά συστήματα εκατοντάδων σούπερ μάρκετ. Οι εισβολείς τροποποίησαν εξ αποστάσεως τις ρυθμίσεις θερμοκρασίας των ψυκτικών εγκαταστάσεων, οδηγώντας στην αλλοίωση και την αναγκαστική καταστροφή μεγάλων ποσοτήτων τροφίμων.
Σύμφωνα με τα μέχρι τώρα στοιχεία, η επίθεση έπληξε τουλάχιστον 350 καταστήματα, μεταξύ των οποίων γνωστά ονόματα όπως τα Carrefour, Monoprix, Intermarché και Coopérative U. Την Τρίτη, στο Παρίσι, το προσωπικό των καταστημάτων ήρθε αντιμέτωπο με τη δυσάρεστη πραγματικότητα, πετώντας σε κάδους απορριμμάτων ολόκληρα κιβώτια με αλλοιωμένα κρέατα και ευπαθή προϊόντα.
Οι ειδικοί σε θέματα κυβερνοασφάλειας υπογραμμίζουν πως το πλήγμα κατέστη δυνατό λόγω της χρήσης λογισμικού της δανέζικης εταιρείας Danfoss. Όπως ανακοίνωσε η ίδια η εταιρεία, πολλές συσκευές είχαν φτάσει στο τέλος της υποστηριζόμενης διάρκειας ζωής τους, ενώ οι επιχειρήσεις είχαν παραλείψει να εγκαταστήσουν κρίσιμες ενημερώσεις ασφαλείας. Ήδη από τις 9 Αυγούστου, η εταιρεία Claroty είχε κρούσει τον κώδωνα του κινδύνου για συγκεκριμένες ευπάθειες στον ελεγκτή Danfoss AK-SM 800A, οι οποίες επέτρεπαν σε εισβολείς να παρακάμπτουν τα συστήματα ταυτοποίησης.
Το μυστήριο γύρω από την επίθεση παραμένει, καθώς κανένας δράστης δεν έχει αναλάβει την ευθύνη. Η έλλειψη απαίτησης για λύτρα ή πολιτικών αιτημάτων προβληματίζει τους ερευνητές, με ορισμένους αναλυτές να εκτιμούν πως πίσω από το συμβάν μπορεί να κρύβονται ακόμη και άτομα που έδρασαν χωρίς συγκεκριμένο κίνητρο, εκμεταλλευόμενα την έκθεση των συσκευών στο διαδίκτυο.